
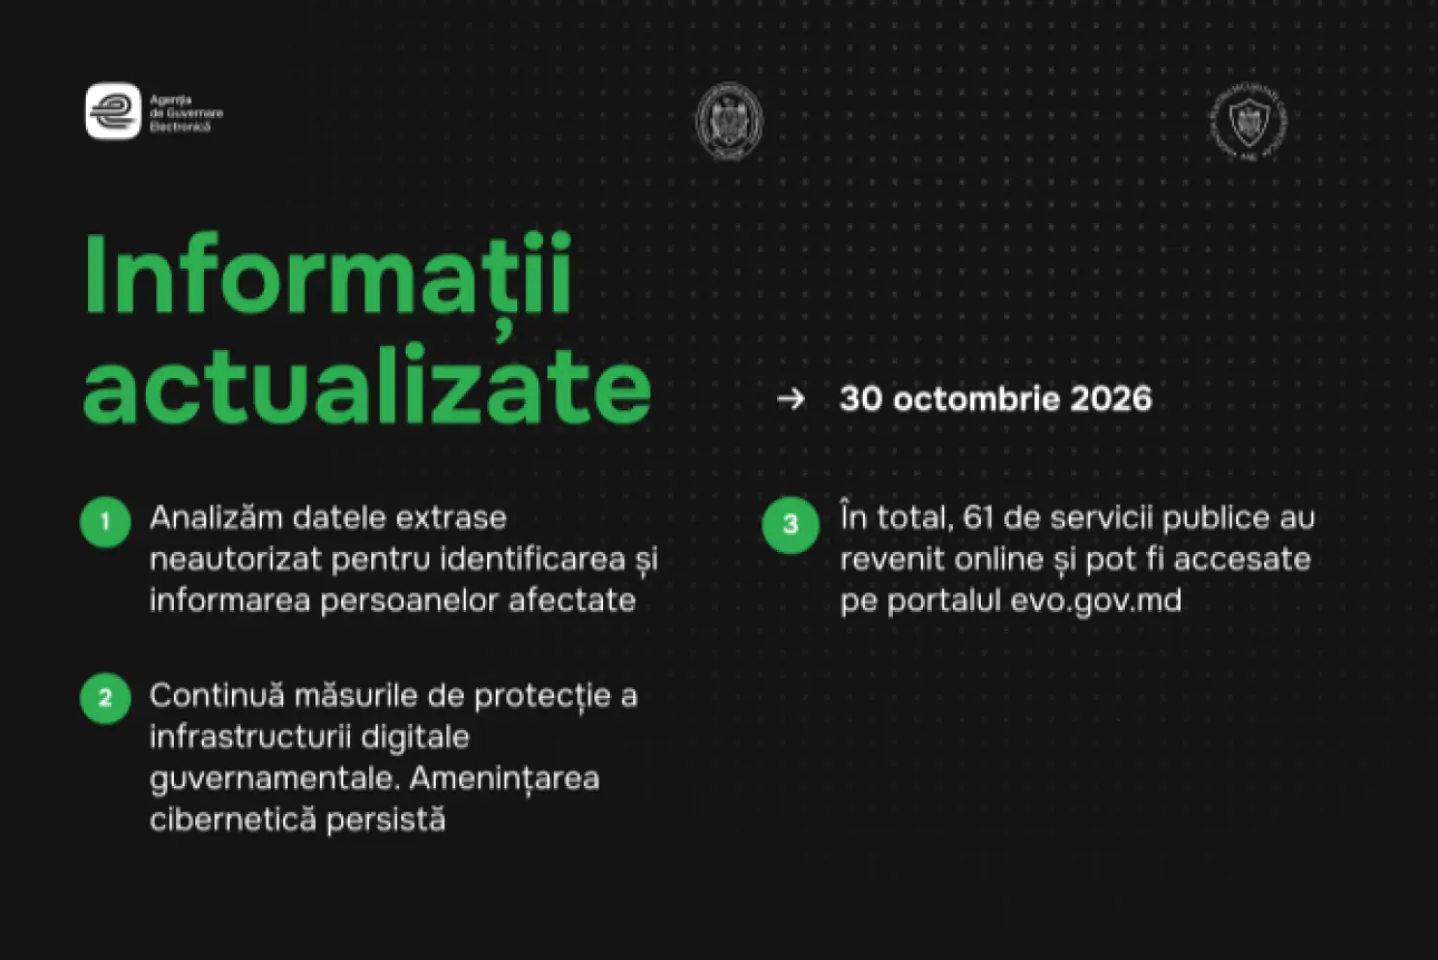
Agenția de Guvernare Electronică atenționează că amenințarea cibernetică persistă, după atacul masiv de la sfârșitul săptămânii trecute, când au fost extrase seturi de date aferente la circa 750.000 de IDNP-uri. Sunt detectate în continuare tentative de atac asupra infrastructurii digitale guvernamentale gestionată de AGE. „Asta înseamnă că se încearcă constant găsirea breșelor în sisteme pentru a compromite prestarea serviciilor guvernamentale”. Potrivit AGE, verificările nu au identificat noi extrageri neautorizate de date din sistemele deținute de AGE în urma acestor tentative. Agenția de Guvernare Electronică (AGE) împreună cu autoritățile responsabile de securitatea cibernetică: Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) și Agenția pentru Securitate Cibernetică (ASC) continuă măsurile de protecție a infrastructurii digitale guvernamentale, restabilirea treptată a serviciilor publice și verificarea datelor care ar fi putut fi extrase neautorizat. În total 61 de servicii publice digitale au revenit online și pot fi accesate prin portalul evo.gov.md. Rămân indisponibile temporar 21 de servicii publice ale mai multor prestatori de servicii. Restabilirea acestora se face treptat, după finalizarea verificărilor de securitate. În paralel, continuă analiza datelor extrase neautorizat pentru identificarea persoanelor afectate și a informațiilor vizate în fiecare caz. De asemenea, AGE anunță că lucrează la stabilirea unui mecanism de informare individuală a cetățenilor afectați. Verificările efectuate până în prezent nu au identificat modificări sau alterări ale datelor cetățenilor în registrele de stat ca urmare a atacului cibernetic, susține AGE.


