
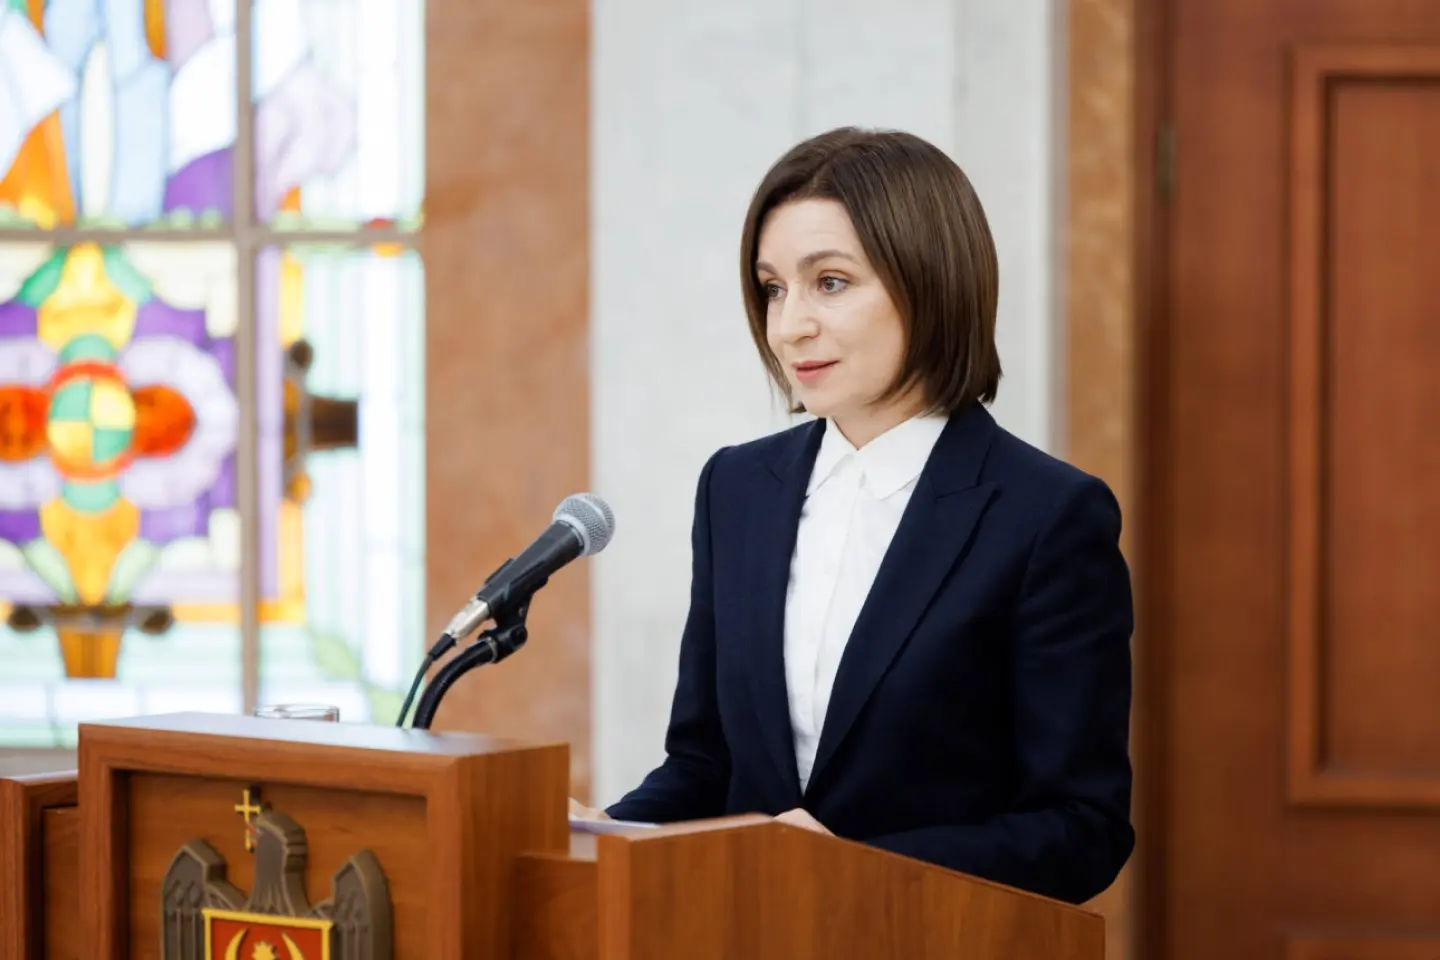
Republica Moldova va reforma infrastructura digitală a instituțiilor publice după un atac cibernetic din octombrie, în urma căruia au fost compromise datele personale a aproximativ 450.000 de cetățeni, a declarat vineri președinta Maia Sandu, după o ședință a Consiliului Suprem de Securitate. Persoanele afectate vor fi informate de Agenția de Guvernare Electronică, iar băncile vor primi informații despre acestea pentru a putea efectua verificări suplimentare în cazul unor tranzacții suspecte.
Un grup de lucru condus de prim-ministru va prezenta, în termen de o lună, propuneri pentru consolidarea securității cibernetice a statului. Consiliul Suprem de Securitate va evalua progresele peste trei luni, a mai anunțat președinta Maia Sandu. Printre măsurile avute în vedere se numără înlocuirea sistemelor informatice învechite, modernizarea arhitecturii digitale, testarea periodică a securității și monitorizarea continuă a infrastructurii guvernamentale. Guvernul va trebui, de asemenea, să clarifice responsabilitățile instituțiilor implicate și să revizuiască regulile privind achizițiile de tehnologii informaționale, inclusiv pentru a spori răspunderea furnizorilor de sisteme informatice. Șefa statului a recunoscut că reacția instituțiilor și comunicarea publică în timpul incidentului au fost întârziate din cauza lipsei unor proceduri clare și al fragmentării responsabilităților între autorități.
Maia Sandu a cerut instituțiilor să folosească inclusiv instrumente bazate pe inteligență artificială pentru identificarea preventivă a breșelor de securitate și a îndemnat politicienii să nu transforme incidentul într-un subiect de spectacol politic. Președinta a mai anunțat elaborarea unor materiale educaționale privind protecția datelor pentru elevi și a unui ghid destinat publicului larg.
Atacul a exploatat o vulnerabilitate structurală a sistemului administrat de Agenția de Guvernare Electronică, care permitea accesul la registrele mai multor instituții fără verificarea corespunzătoare a identității utilizatorilor și a drepturilor acestora, potrivit concluziilor prezentate de președinte. O singură aplicație vulnerabilă a permis accesul la registrele a cel puțin zece instituții. Atacatorii au început să trimită solicitări automate în seara zilei de 19 octombrie, folosind peste 638 de adrese IP pentru a-și ascunde sursa. Pe 20 octombrie, sistemele au înregistrat aproximativ un milion de solicitări, de 30 de ori peste media obișnuită. În aceeași zi au fost extrase peste 260.000 de seturi de date despre rudele persoanelor vizate.
Atacul a fost blocat până la 24 octombrie, însă datele extrase ar putea fi folosite în tentative de fraudă, a avertizat Maia Sandu. Ea a precizat că informațiile bancare nu au fost compromise și că datele IBAN obținute de atacatori nu permit accesarea conturilor.


